
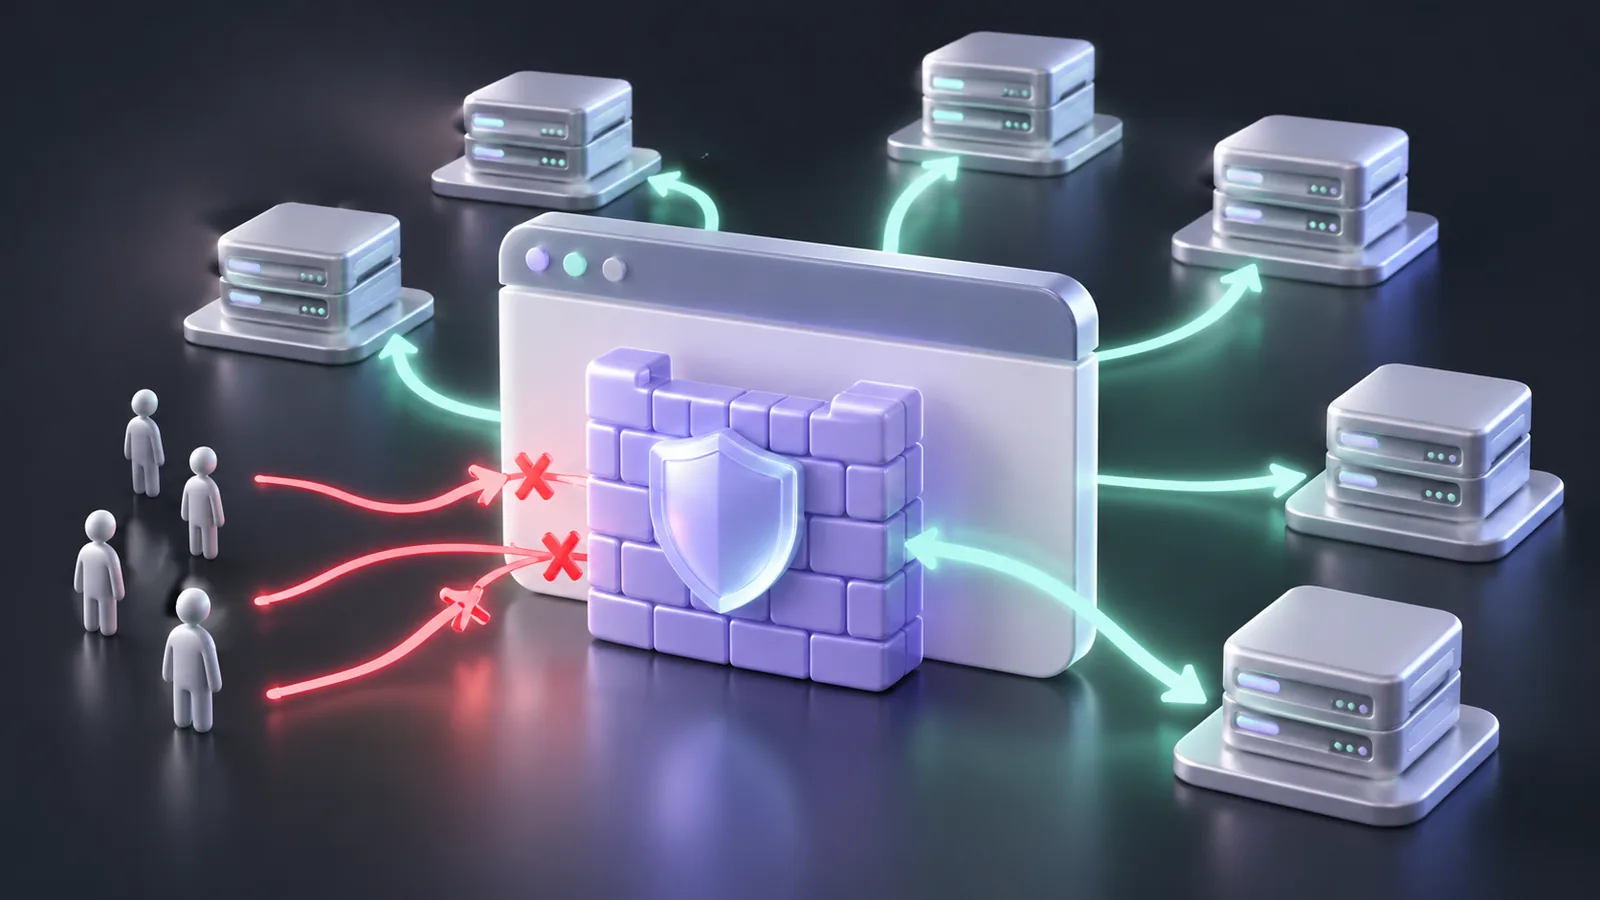
홈페이지에 챗봇, 분석 도구, 결제 모듈 같은 외부 스크립트를 연동하다 보면 어디까지 통신을 허용해야 할지 가늠하기 어렵습니다. 크롬 152부터는 '커넥션 allowlist'라는 새 보안 기능으로 사이트가 접속할 수 있는 외부 서버 목록을 직접 지정하고, 목록에 없는 곳과의 통신은 브라우저가 자동으로 막아 줍니다.
CSP가 못 채우던 네트워크 통제 영역
지금까지 많이 쓰이던 CSP(콘텐츠 보안 정책)는 어떤 스크립트를 실행할지, 어떤 리소스를 불러올지를 제한하는 데는 강했지만 '이 서버와 통신해도 되는가'를 직접 통제하지는 못했습니다. 커넥션 allowlist는 HTTP 응답 헤더에 허용할 서버 주소 패턴을 적어 두고, 여기에 없는 연결은 기본적으로 모두 차단하는 방식으로 이 빈틈을 메웁니다. 허용 주소는 URLPattern이라는 표준 문법으로 지정하며, 현재 페이지의 출처를 가리키는 response-origin 토큰을 쓰면 자신의 도메인도 손쉽게 목록에 넣을 수 있습니다.
중소기업 홈페이지가 받는 실질적인 영향
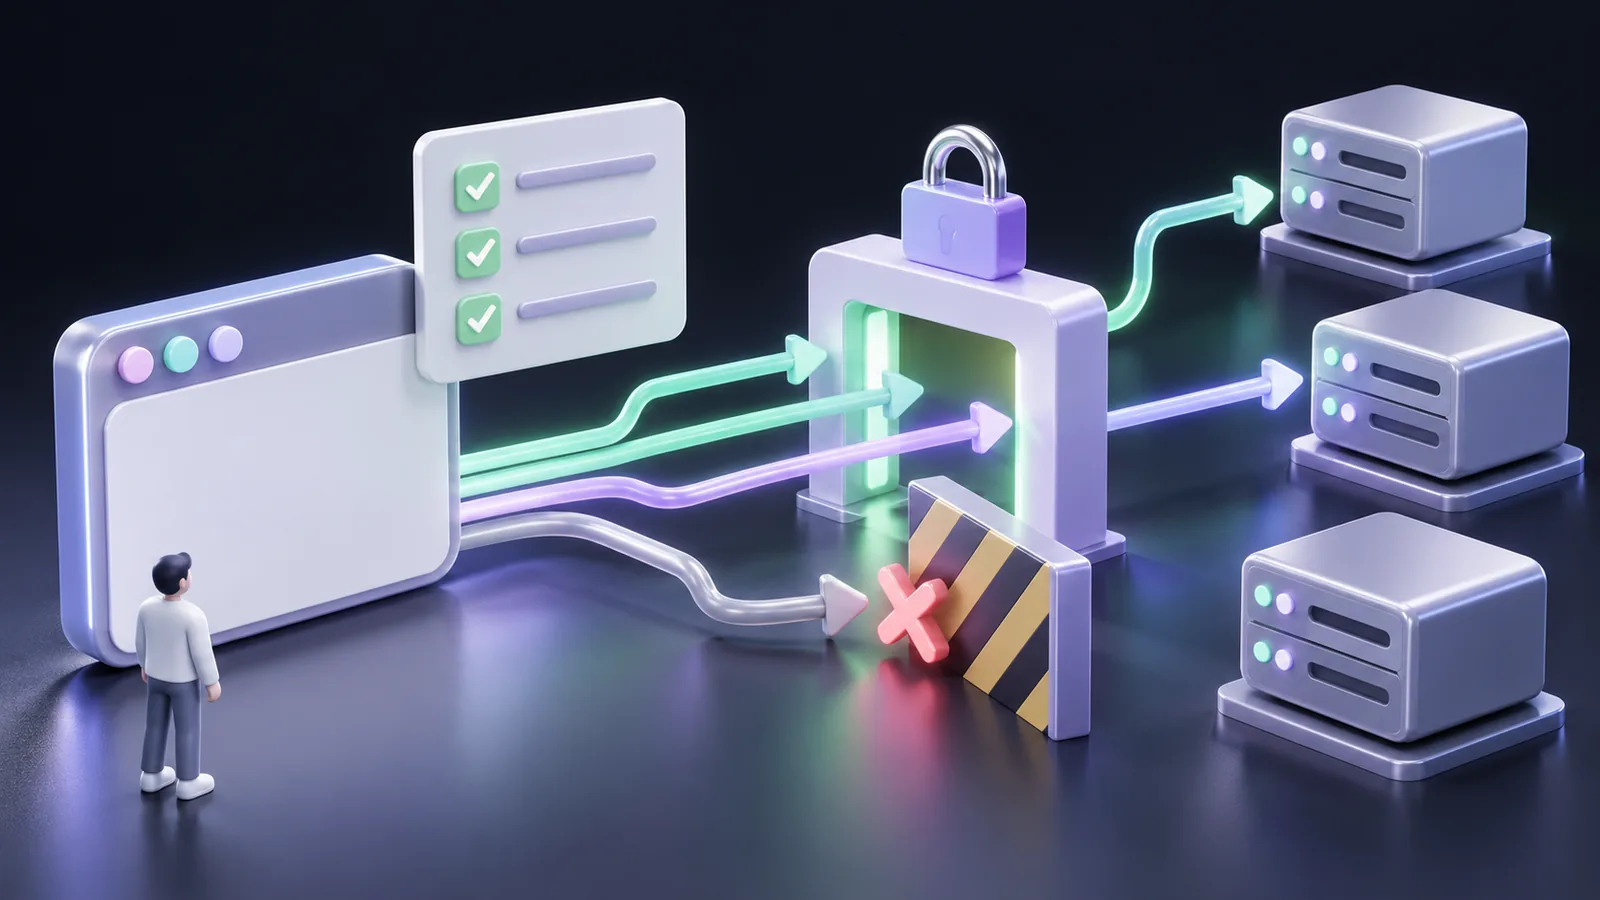
국내 중소기업 홈페이지는 외부 채팅 상담, 방문자 분석, 광고 태그, 최근에는 AI가 생성한 코드 조각까지 뒤섞여 운영되는 경우가 많습니다. 이 중 어느 하나가 변조되거나 악성 코드로 오염되면 승인되지 않은 서버로 고객 정보가 빠져나갈 위험이 있는데, 커넥션 allowlist는 이런 유출 시도를 네트워크 단계에서 원천 차단합니다. 다만 당장 적용하면 정상적으로 쓰던 외부 연동까지 막힐 수 있어, 먼저 차단만 기록하고 서비스는 그대로 두는 'report-only 모드'로 영향 범위를 확인하는 과정이 필요합니다.
| 구분 | 기존 CSP | 커넥션 allowlist |
|---|---|---|
| 보호 대상 | 스크립트 실행, 리소스 로드 | 외부 서버와의 네트워크 연결 |
| 기본 정책 | 지정 영역만 부분 제한 | 목록 외 전체 차단(deny-by-default) |
| 리다이렉트·WebRTC | 별도 규정 없음 | 기본 차단, 필요 시 명시적 허용 |
적용 전 점검할 네 단계
- 외부 연동 현황부터 정리합니다. 홈페이지에 붙어 있는 제3자 스크립트, API, CDN, 광고·분석 태그 주소를 모두 목록으로 뽑아 둡니다.
- 허용할 서버 패턴을 작성합니다. 정리한 목록을 바탕으로 URLPattern 문법에 맞춰 허용 도메인과 경로 패턴을 정의합니다.
- report-only 모드로 먼저 테스트합니다. 서비스는 그대로 둔 채 어떤 요청이 정책에 걸리는지 로그만 수집해 목록을 다듬습니다.
- 개발 환경에서 직접 검증합니다. 로컬 서버에 헤더를 추가해 두고 크롬 개발자 도구의 Network, Issues 탭에서 차단된 요청을 확인합니다.
- 리다이렉트와 WebRTC 옵션을 함께 점검합니다. 기본적으로 차단되므로 꼭 필요한 연동이 있다면 허용 옵션을 별도로 설정합니다.
적용 전 놓치기 쉬운 부분
- CSP를 이미 설정해 두었다고 해서 네트워크 연결까지 통제된다고 착각하지 않아야 합니다. 두 기능은 보호하는 영역이 다릅니다.
- report-only 모드를 건너뛰고 바로 실제 적용하면 결제 연동이나 분석 도구처럼 꼭 필요한 통신까지 차단될 수 있습니다.
- 크롬 152 이상에서만 동작하는 기능이므로, 다른 브라우저 사용자에게는 이 보호가 적용되지 않는다는 점을 함께 감안해야 합니다.
한 줄 정리 커넥션 allowlist는 외부 연동이 많은 홈페이지일수록 효과가 큰 네트워크 수준의 보안 장치이며, report-only 테스트를 거쳐 단계적으로 적용하는 것이 안전합니다.