
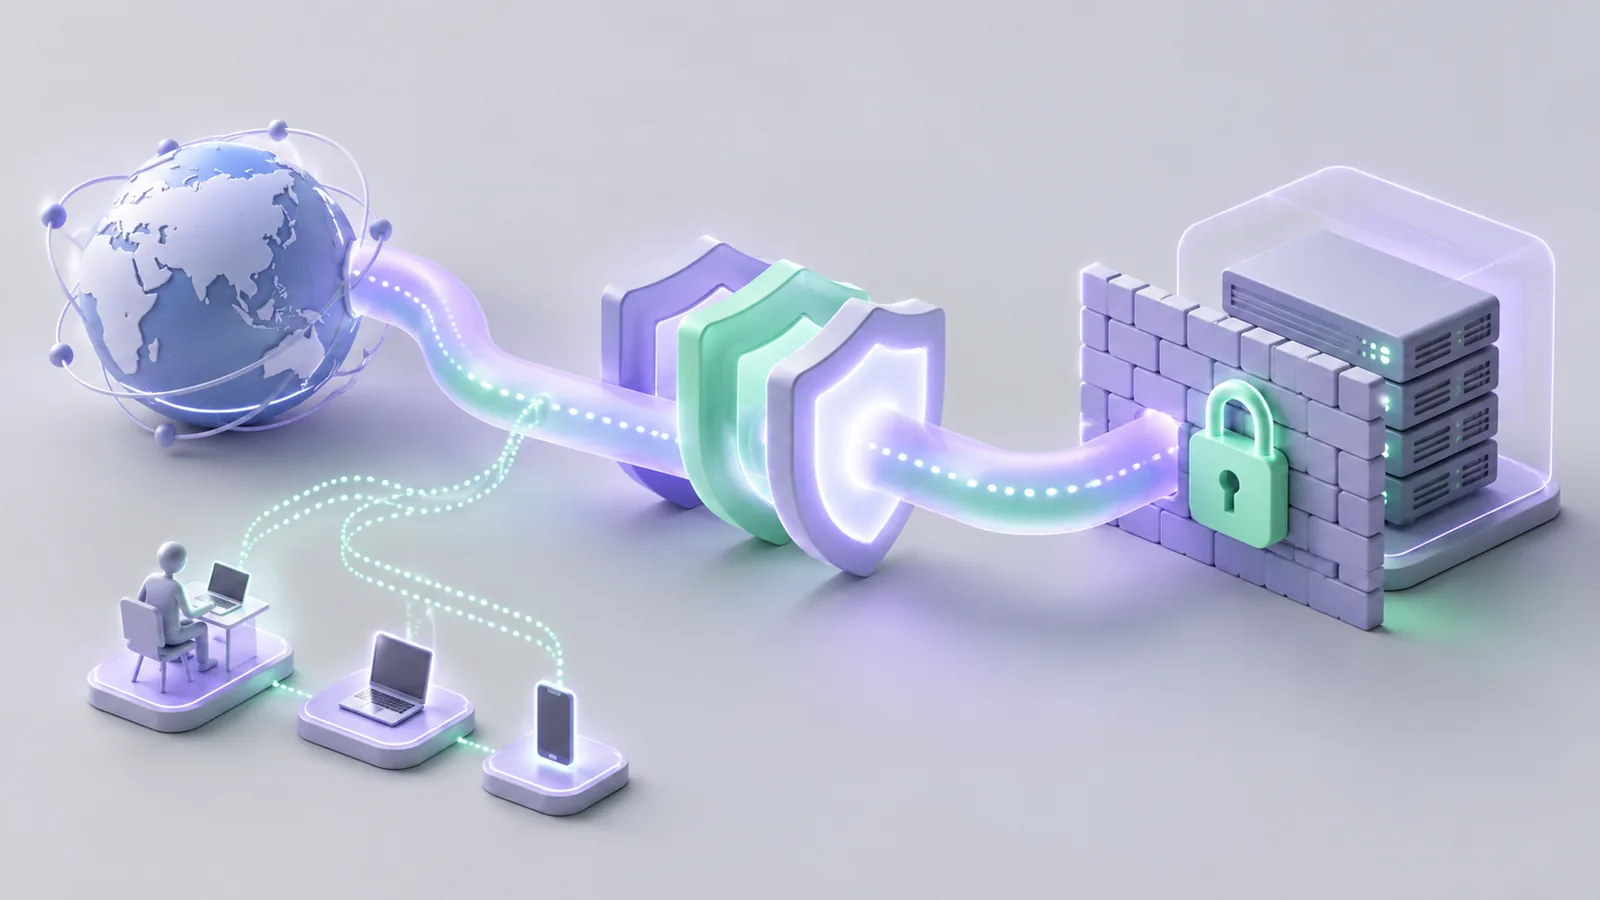
홈페이지에 연결된 관리자 페이지나 API 서버를 외부에 열어야 할 때마다 공개 IP 노출이나 방화벽 포트 개방이 걱정되셨다면 눈여겨볼 소식이 있습니다. 클라우드플레어가 외부에 전혀 공개되지 않은 내부 서버에도 방화벽(WAF), 봇 차단, 캐싱 같은 보안·성능 기능을 그대로 적용할 수 있는 기능을 정식 출시했습니다. 내부 시스템을 인터넷에 내놓지 않고도 외부 공격으로부터 보호할 수 있는 길이 열린 셈입니다.
내부 서버 노출 방식이 달라졌습니다
지금까지는 내부에서만 쓰던 서버를 외부와 연결하려면 그 서버에 공개 IP 주소를 할당하거나, 방화벽 포트를 열거나, 별도의 연결용 소프트웨어(커넥터)를 설치해야 했습니다. 이 과정에서 서버 주소가 외부에 드러나고, 그만큼 공격 경로도 함께 늘어나는 구조였습니다.
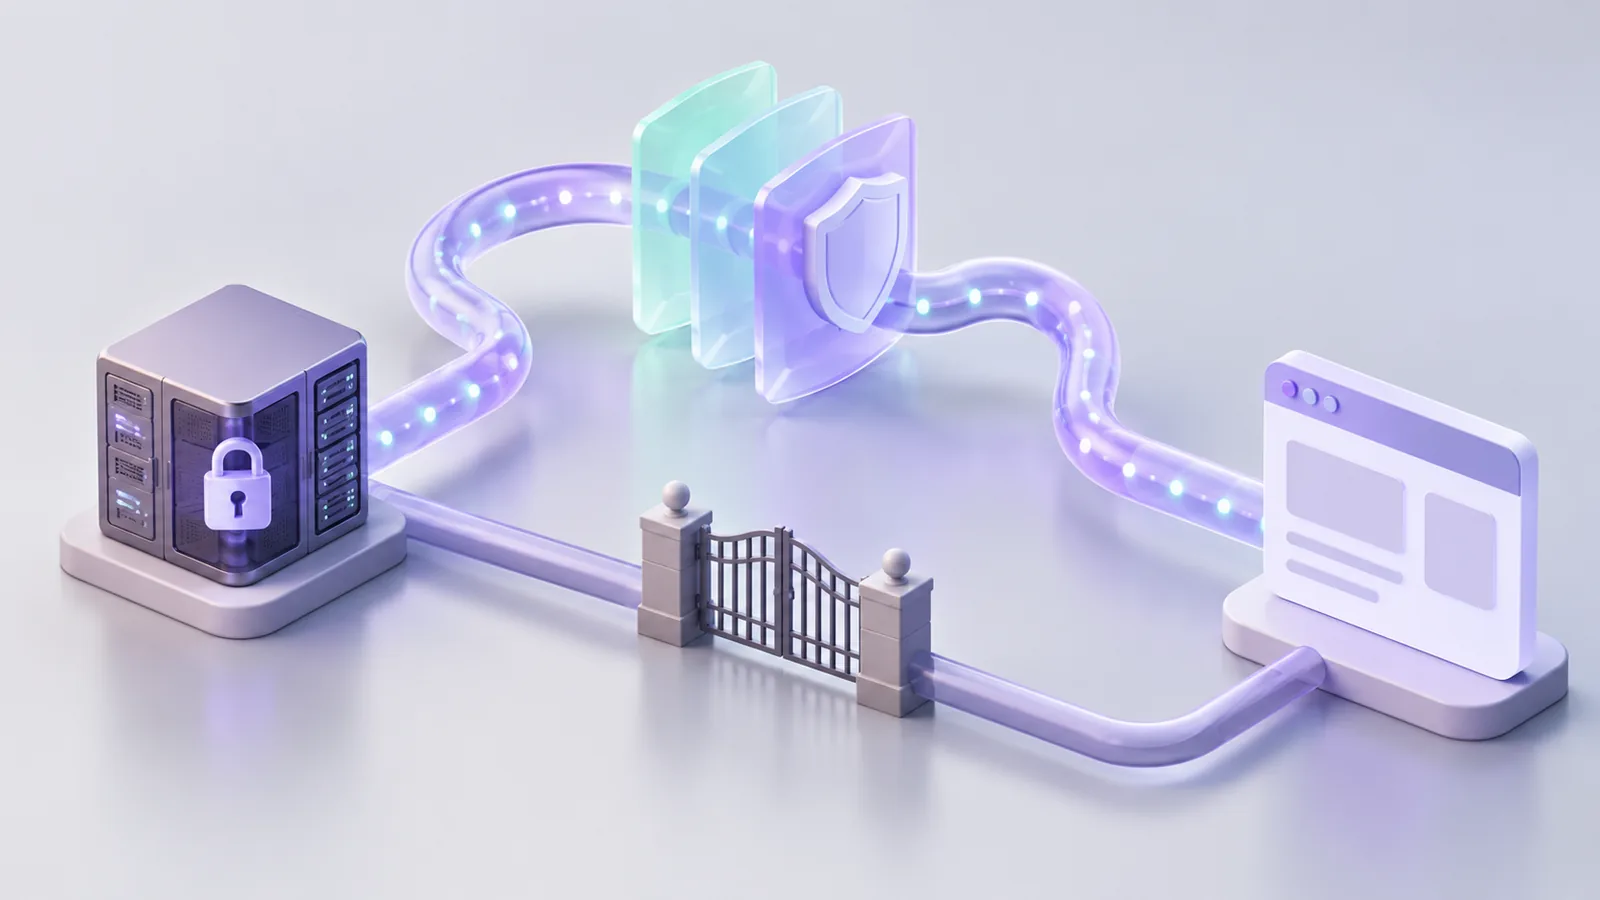
이번 기능은 서버의 비공개 IP 주소를 그대로 둔 채, 그 주소를 가리키는 DNS 레코드를 클라우드플레어를 거치도록(프록시) 설정하는 방식입니다. 이미 연결해 둔 사설 네트워크 터널을 통해 클라우드플레어가 내부 서버까지 접근하기 때문에, 서버 주소 자체는 외부에 노출되지 않습니다.
우리 홈페이지에는 어떤 영향이 있나
중소기업이 직접 이 설정을 다루는 경우는 많지 않지만, 홈페이지를 운영·개발하는 업체가 관리자 백오피스, 내부 API, 챗봇이나 AI 상담 연동 서버 등을 이런 방식으로 보호하고 있는지는 확인해 볼 가치가 있습니다. 특히 회원 정보나 주문 데이터를 다루는 백오피스가 공개 IP로 열려 있다면, 보안 담당자나 개발사와 함께 노출 범위를 줄이는 방향을 검토할 시점입니다.
| 구분 | 기존 방식 | 새 방식 |
|---|---|---|
| 서버 주소 | 공개 IP 할당 필요 | 비공개 IP 유지 |
| 연결 경로 | 방화벽 포트 개방 또는 커넥터 설치 | 기존 사설 터널 활용 |
| 보안 적용 | 별도 장비·솔루션 구축 필요 | WAF·봇관리·캐싱 바로 적용 |
점검 담당자가 지금 할 일
- 내부 시스템 노출 현황부터 파악하기 관리자 페이지, API 서버, AI 연동 서버 중 외부와 연결된 것이 무엇인지, 어떤 방식으로 열려 있는지 목록으로 정리합니다.
- 개발사·운영사에 적용 가능 여부 문의하기 클라우드플레어를 이미 쓰고 있다면 비공개 서버 보안 기능으로 전환할 수 있는지 물어봅니다.
- 우선순위 정하기 회원 정보나 결제 데이터를 다루는 시스템부터 우선 검토 대상으로 올립니다.
- 사전 조건 확인을 개발팀에 위임하기 사설 네트워크 연결, 권한 설정, 반환 경로 설정 등 기술적인 부분은 체크리스트로 만들어 개발팀이 순서대로 처리하도록 맡깁니다.
섣불리 전환하면 안 되는 이유
- 모든 기능이 지원되는 것은 아닙니다. 트래픽을 더 빠른 경로로 최적화하는 기능이나 전용 출구 IP 기능은 아직 지원되지 않고, 서버 상태를 자동으로 점검하려면 로드밸런싱을 별도로 설정해야 합니다.
- 사전 조건이 꽤 많습니다. 사설 네트워크 연결과 계정 권한이 갖춰져 있어야 적용할 수 있어, 당장 아무 환경에서나 바로 쓸 수 있는 기능은 아닙니다.
- 내부 시스템끼리의 통신까지 보호하는 기능은 아직 베타 단계로 예정되어 있을 뿐입니다. 지금은 외부와 연결되는 지점의 보안을 강화하는 데 초점이 맞춰져 있다는 점을 기억해야 합니다.
한 줄 정리 내부 서버를 공개 IP로 노출하지 않고도 보안 기능을 적용할 수 있게 된 변화이니, 홈페이지 뒷단의 관리자 시스템과 API가 어떻게 연결되어 있는지 이번 기회에 점검해 볼 만합니다.